四川省2021年上半年移动互联网应用安全报告 互联网数据服务安全态势与分析
一、概述
2021年上半年,四川省互联网数据服务在快速发展的移动互联网应用安全形势依然严峻。本报告基于四川省通信管理局、第三方安全机构及公开数据,对全省移动互联网应用(APP)在数据服务方面的安全状况进行梳理,主要风险、典型案例,并提出应对建议,为行业监管和用户防护提供参考。
二、四川省移动互联网应用发展概况
截至2021年6月,四川省移动互联网用户规模持续增长,5G网络加速覆盖, APP数量及下载量显著上升。互联网数据服务涵盖社交、电商、金融、教育、出行、政务等多个领域。海量用户数据在产生、传输、存储和处理过程中,面临着恶意程序、数据泄露、违规采集等安全挑战。
三、主要安全问题与风险分析
1. 违规收集和使用个人信息
部分APP存在强制授权、过度索权、超范围收集个人信息等问题。例如,未明确告知用户即读取通讯录、位置、相册等敏感信息,违反《个人信息保护法》和《APP违法违规收集使用个人信息行为认定方法》。
2. 数据泄露事件频发
2021年上半年,四川省内曝光多起数据泄露事件,涉及用户手机号、身份证号、住址等敏感信息。泄露原因包括:服务器配置不当、数据库未加密、第三方SDK漏洞、内部人员泄露等。
3. 恶意程序与网络攻击
部分APP内嵌恶意代码,实施流量劫持、资费消耗、隐私窃取等行为。数据服务接口易遭受DDoS攻击、SQL注入、API滥用等网络攻击,导致服务中断或数据被篡改。
4. 第三方SDK风险
许多APP集成第三方SDK,但由于SDK版本过旧或存在漏洞,可能造成用户数据外泄。部分SDK存在隐蔽收集用户信息、向境外传输数据等行为,引发合规风险。
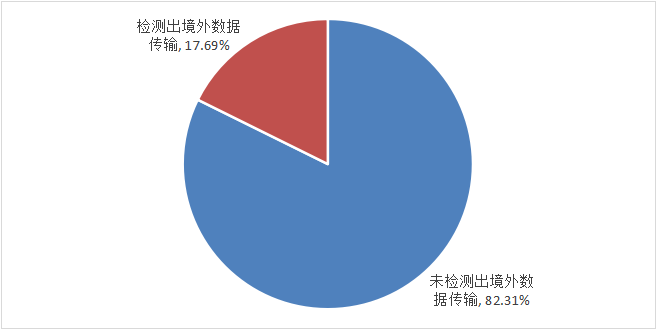
5. 数据跨境流动风险
部分涉外APP或跨境业务存在数据出境未做安全评估的情况,可能违反《数据安全法》关于数据出境的规定,威胁国家安全和公民权益。
四、典型案例
1. 某省属政务APP违规采集人脸信息
2021年3月,某政务APP在未告知用户且未取得单独同意的情况下,采集人脸生物识别信息,被监管部门通报整改。
2. 某电商平台用户订单数据泄露
2021年5月,成都某电商平台因API接口存在未授权访问漏洞,导致数百万条订单数据泄露,包含用户姓名、电话、收货地址等。
3. 某教育类APP嵌入恶意SDK
2021年6月,一款在川内广泛使用的教育APP被检测出携带恶意SDK,私自上传用户设备信息及地理位置,影响数十万用户。
五、监管与治理措施
1. 政策法规落地
四川省通信管理局、网信办等部门持续开展APP个人信息保护专项整治,依据《网络安全法》《数据安全法》《个人信息保护法》等法律法规,对违规APP进行通报、下架、罚款等处罚。
2. 技术检测与通报
利用自动化检测平台,对省内主流APP进行安全扫描,每月发布恶意APP及违规收集信息名单,督促企业整改。
3. 企业主体责任强化
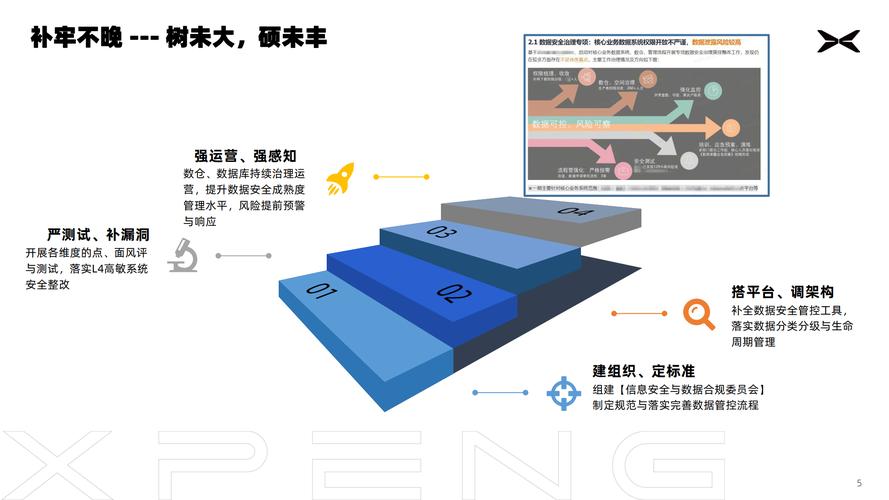
要求互联网数据服务提供者建立数据安全管理制度,开展合规审计,落实等级保护要求,加强SDK管理,并定期进行安全培训。
4. 用户安全教育
通过媒体宣传、社区活动等方式,提升用户隐私保护意识,鼓励用户举报违规APP,形成社会共治。
六、建议与展望
- 企业层面:建立全生命周期数据安全管理体系,采用加密、脱敏、访问控制等技术,定期开展渗透测试和合规自查,审慎引入第三方SDK。
- 监管层面:完善跨部门协同机制,推动数据安全标准制定,加强跨境数据流动监管,提升监测预警和应急处置能力。
- 用户层面:谨慎授权APP权限,从官方渠道下载应用,定期检查隐私设置,发现违规行为及时举报。
展望2021年下半年,随着《数据安全法》正式实施,四川省互联网数据服务安全治理将更加精细化、法治化。各方需共同努力,构建安全、可信的移动互联网应用生态。
(注:本报告基于公开信息整理,仅供参考。)
如若转载,请注明出处:http://www.hjlth.com/product/37.html
更新时间:2026-09-19 17:54:10